
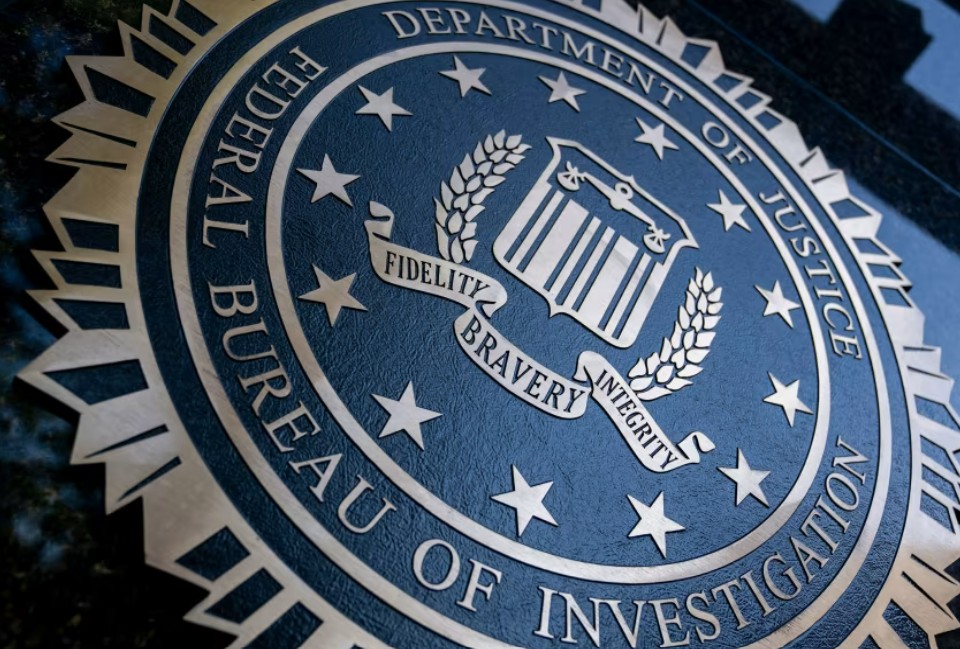
ВАШИНГТОН (ИА Реалист). Федеральное бюро расследований США расследует предполагаемый взлом своей общенациональной базы данных о преступлениях. Об этом со ссылкой на два источника, знакомых с ходом расследования, сообщает CNN.
Характер инцидента: NCIC и его значение
Целью предполагаемой атаки стал Национальный центр криминальной информации (NCIC) — база данных, которую федеральные, штатные и местные правоохранительные органы используют для обмена информацией об ордерах на арест, криминальном прошлом и результатах проверок биографии.
По оценке бывшего сотрудника ФБР, правоохранители по всей стране ежедневно полагаются на NCIC для установления местонахождения подозреваемых и проверки ордеров, и потенциальная компрометация системы затрагивает не только конфиденциальность данных, но и их достоверность.
Масштаб проникновения и характер информации, которая могла оказаться в распоряжении злоумышленников, пока не установлены. ФБР не ответило на запросы журналистов о комментарии.
Второй инцидент за несколько месяцев
Нынешний случай стал вторым предполагаемым взломом систем ФБР за последние месяцы. В сентябре 2026 года группировка ShinyHunters заявила об атаке на сайт вакансий FBIJobs.gov, в результате которой, по её утверждению, были похищены данные почти всех действующих и бывших сотрудников бюро. Хакеры опубликовали выдержку примерно из 5000 записей, включая имена, домашние адреса, номера социального страхования и сведения о родственниках; Reuters частично подтвердило подлинность данных путём сверки с открытыми источниками.
По данным BBC, в распоряжении злоумышленников также оказались результаты медицинских обследований агентов, включая анализы крови и мочи. ФБР тогда признало инцидент, связав его с уязвимостью в платформе, управляемой сторонним поставщиком.
Серия сбоев и критика
Инцидент произошёл на фоне череды технологических сбоев в США, затронувших Федеральное управление гражданской авиации, авиакомпанию United Airlines, онлайн-банкинг JPMorgan Chase и внутреннюю сеть Агентства национальной безопасности. Представители разведывательного сообщества ранее заявляли, что эти сбои были отдельными техническими инцидентами, а не скоординированной атакой.
Отдельным сюжетом стала критика в адрес директора ФБР Кэша Пателя. 19 ноября он выступил на Fox News, где рассказал о кибербезопасной операции «Winter Shield» и достижениях администрации в защите критической инфраструктуры. Однако, по данным CNN, к моменту эфира ФБР уже знало о возможном взломе, а упомянутая Пателем операция завершилась несколько месяцев назад.
Кроме того, в четверг, 20 ноября, президент Дональд Трамп уволил главу управления Белого дома по кибербезопасности Шона Кернкросса, назначив на его место Кирстен Дэвис, директора по информационным технологиям Министерства обороны; решение требует утверждения Сенатом.
Как отмечают наблюдатели, ключевая особенность ситуации — неопределённость масштаба компрометации при высокой чувствительности затронутой системы. NCIC не является аналитическим центром или архивом: это оперативный инструмент, который правоохранители используют в реальном времени.
Если хакеры получили не только доступ на чтение, но и возможность модификации данных, последствия могут выходить за рамки утечки: под угрозой окажется достоверность информации, на которую полиция полагается при принятии решений.
Для американской системы правоохранительных органов ближайший эффект будет заметен прежде всего в оценке того, какие именно данные и в каком объёме были скомпрометированы, и в том, последуют ли за инцидентом слушания в Конгрессе или проверки со стороны надзорных органов — и именно там он наиболее чувствителен для доверия к способности ФБР защищать собственные системы.