
МОСКВА (ИА Реалист). Облачные хранилища стали привычным инструментом для миллионов пользователей, но далеко не все данные безопасно доверять даже крупным провайдерам. По данным опроса Роскачества, проведённого в начале 2026 года, только 31% пользователей полностью осведомлены о безопасности облачных сервисов и принимают меры защиты; ещё 33% знают основы, но применяют их не всегда, а 22% мало интересуются вопросом. Эксперты по кибербезопасности и архитекторы данных сходятся: существует категория информации, которая не должна покидать локальные устройства ни при каких обстоятельствах.
Пароли, ключи и сертификаты
Это наиболее очевидная и одновременно наиболее опасная категория. Пароли, коды восстановления для двухфакторной аутентификации, ключи шифрования и другие учётные данные не должны храниться в облаке в открытом виде. При компрометации облачного аккаунта злоумышленник получает доступ ко всем учётным данным одновременно, что открывает путь к захвату других аккаунтов и сервисов. Если доступ к паролям необходим с разных устройств, безопасной альтернативой является специализированный менеджер паролей с шифрованием и поддержкой многофакторной аутентификации.
Документы, удостоверяющие личность
Сканы паспортов, водительских прав, СНИЛС и других идентификационных документов содержат критически важные персональные данные. Их утечка делает кражу личности «пугающе простой»: злоумышленник получает полное имя, дату рождения, адрес, номер документа и другие сведения, достаточные для открытия счетов и доступа к банковским аккаунтам. Роскачество прямо рекомендует не загружать такие документы в облачные хранилища. Если хранение в облаке всё же необходимо, единственный допустимый компромисс — зашифрованный архив с надёжным паролем, однако это не отменяет рисков, связанных с политикой конфиденциальности провайдера.
Финансовые данные
Номера банковских карт, реквизиты счетов, налоговые декларации и кредитные истории — ещё одна категория, которую не следует доверять публичным облакам. Эти данные дают мошенникам прямой доступ к деньгам и позволяют оформлять кредиты на имя жертвы. В российском законодательстве банковская тайна и налоговая информация прямо отнесены к категориям, требующим особого режима обработки; для финансовых организаций и объектов критической информационной инфраструктуры использование публичных облаков нерезидентов прямо запрещено с 2022 года.
Медицинские записи
Истории болезней, результаты анализов, диагнозы и другие медицинские данные относятся к специальным категориям персональных данных, обработка которых регулируется отдельно (статья 10 152-ФЗ). Утечка такой информации создаёт риски дискриминации, шантажа и репутационного ущерба. Специалисты по кибербезопасности последовательно включают медицинские записи в списки того, что не следует хранить в облаке.
Интеллектуальная собственность и коммерческая тайна
Для бизнеса критическим риском является утечка неопубликованных бизнес-планов, стратегий, программного кода и других объектов интеллектуальной собственности. Условия обслуживания облачных провайдеров могут предусматривать доступ сотрудников компании к файлам, а при взломе конкуренты получают доступ к коммерческой тайне. Для организаций, работающих с государственной тайной, информация о технической и информационной безопасности, внутренние корпоративные документы и банковская тайна также не подлежат размещению в облачных сервисах.
Единственная копия важных файлов
Даже если данные не являются конфиденциальными, хранение единственной копии важных документов в облаке создаёт риск потери доступа из-за блокировки аккаунта, случайного удаления или сбоя синхронизации. Эксперты рекомендуют хранить как минимум одну дополнительную резервную копию на локальном носителе.
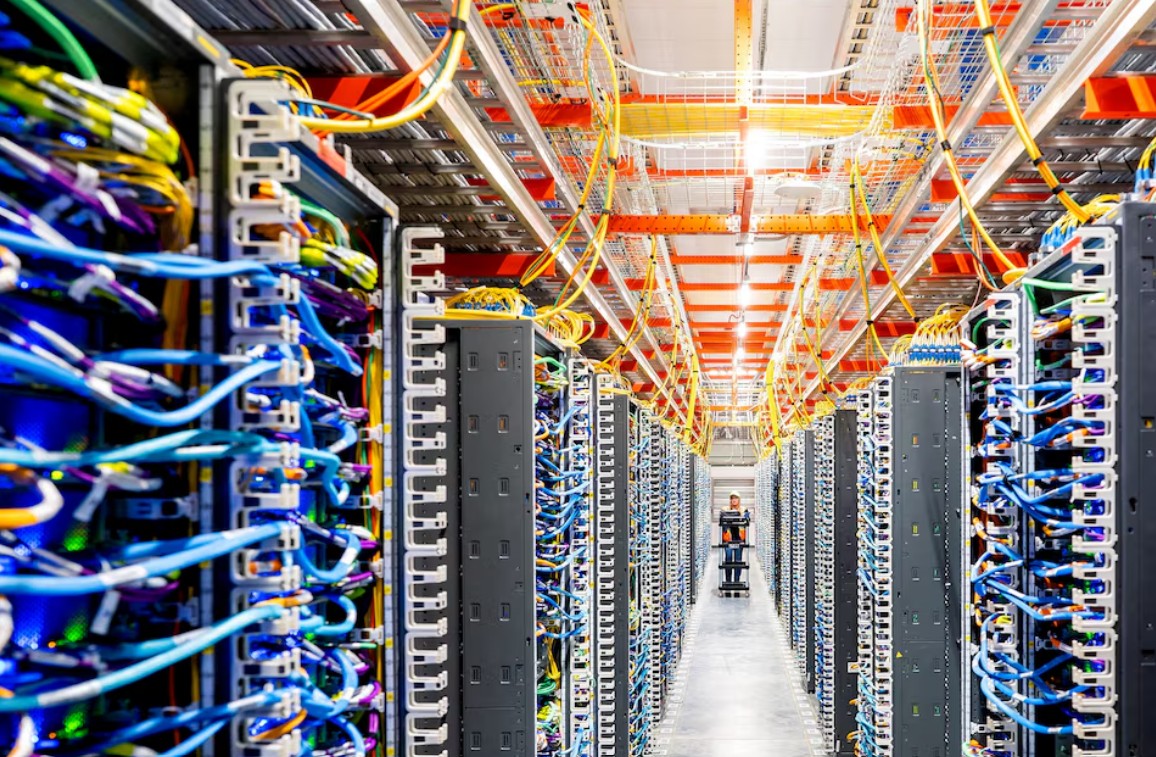
Проблема не в том, что облачные провайдеры недостаточно защищены — крупные сервисы используют надёжные системы безопасности. Проблема в том, что облако по определению означает передачу контроля над данными третьей стороне: вы больше не решаете, где хранятся файлы, кто имеет к ним доступ и как долго они сохраняются. Для конфиденциальной информации это неприемлемый компромисс.
Единственный последовательный подход — классификация данных по уровню чувствительности и выбор канала обработки в соответствии с этим уровнем. Для наиболее чувствительных категорий (L3) безопасным остаётся только локальное хранение или локальные модели ИИ, не передающие данные через внешние API. Для внутренних данных (L2) допустимо облако, но с обязательной деидентификацией. И лишь для публичной информации (L1) облачные сервисы не создают дополнительных рисков.
Пока этот принцип не станет нормой, облако остаётся удобным, но потенциально опасным местом для данных, которые не должны попадать в чужие руки.