
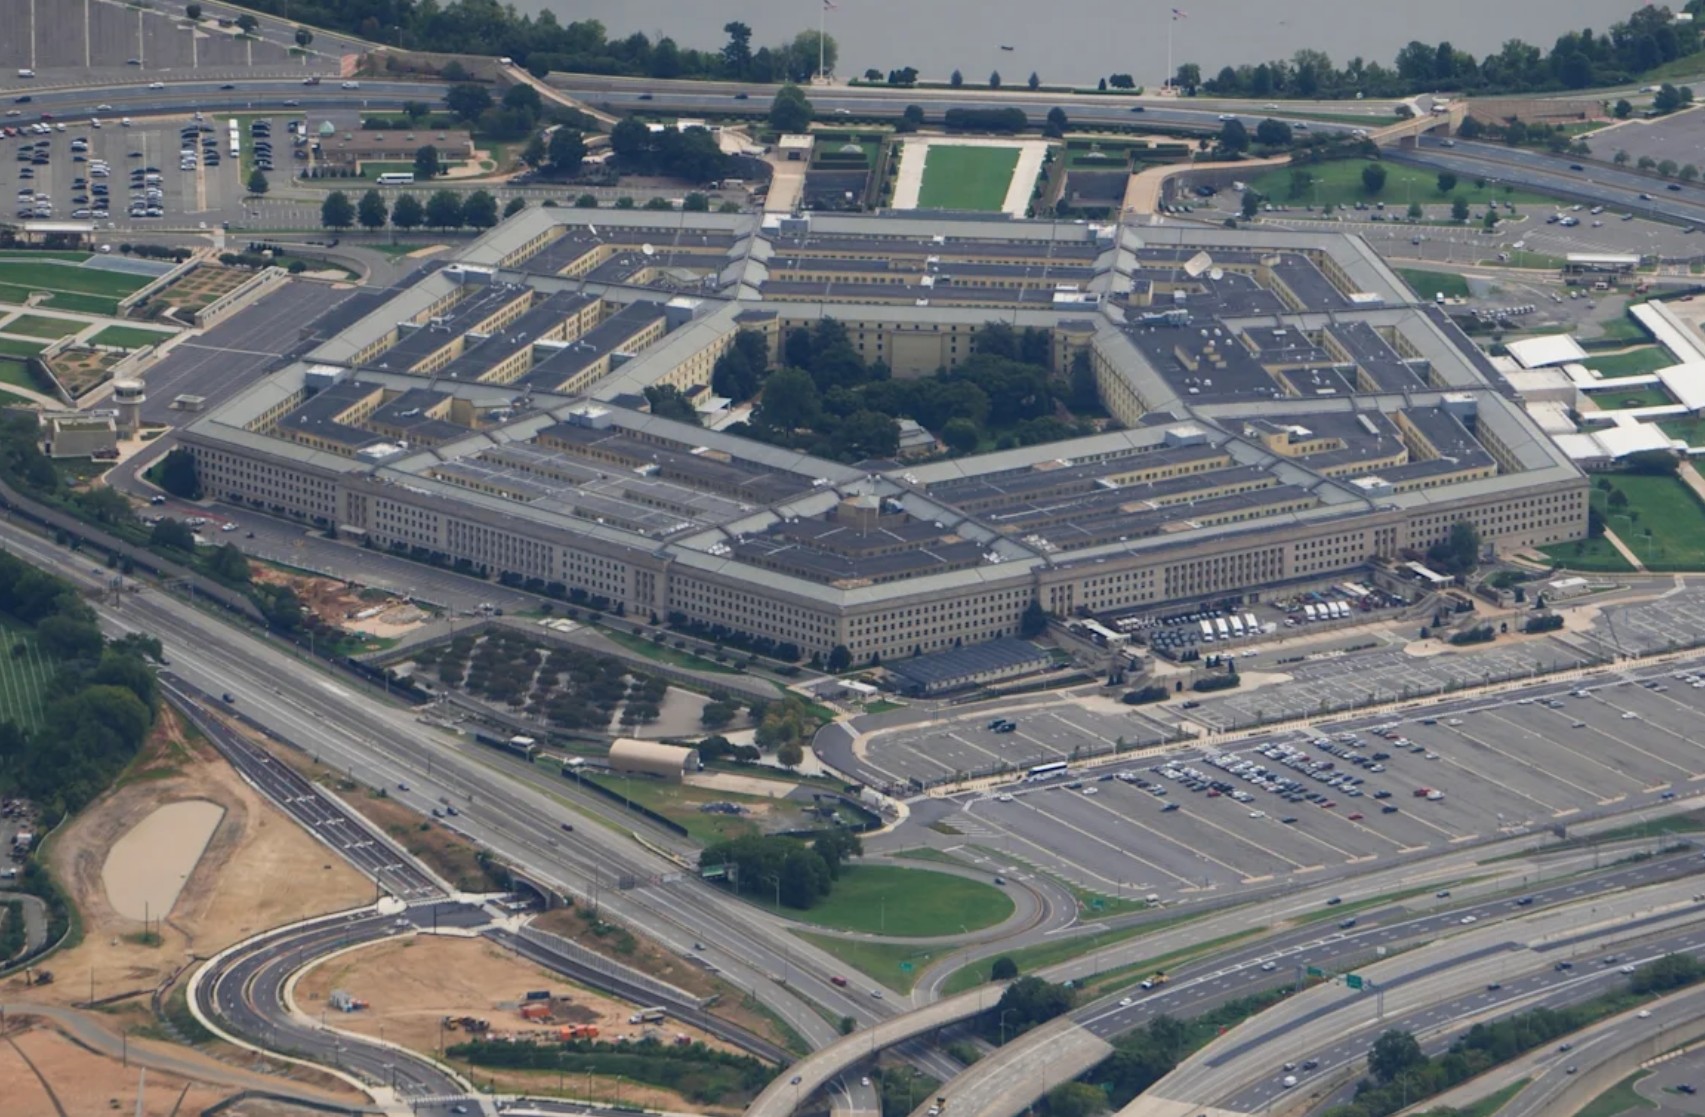
ВАШИНГТОН (ИА Реалист). Пентагон подтвердил взлом одной из своих ключевых кадровых систем — Центра данных по личному составу Министерства обороны (Defense Manpower Data Center, DMDC). По данным американского чиновника, утечка затронула 2,76 млн ныне живущих человек и ещё 294 тыс. умерших.
Масштаб и характер утечки
Скомпрометированная информация включает номера социального страхования и сведения о должностях, которые занимали военнослужащие и гражданские сотрудники Пентагона. По данным CNN, речь идёт о «военно-учётной специальности» (occupational specialty) в некоторых случаях, и эти данные не были зашифрованы.
DMDC является одним из основных хранилищ кадровых записей Пентагона. В его системах содержатся данные о более чем 60 млн человек: действующих военнослужащих и резервистах, гражданских служащих, подрядчиках, ветеранах, пенсионерах и членах семей военных.
Хронология
Несанкционированный доступ осуществлялся с октября 2025 года по июль 2026 года. Уязвимость была обнаружена и устранена в июле 2026 года. По данным Military.com, изъян находился в системе обмена файлами, что позволило посторонним получить доступ к файлам на сервере с незашифрованной личной информацией.
Реакция Пентагона
«Информационная система Центра данных по личному составу Министерства обороны (DMDC) подверглась несанкционированному доступу к личной идентифицируемой информации со стороны небольшого числа неавторизованных пользователей в период с октября 2025 года по июль 2026 года. После обнаружения DMDC немедленно устранил уязвимость», — заявил представитель оборонного ведомства.
Пентагон заявляет, что пока не обнаружил свидетельств использования скомпрометированной информации в противоправных целях. Пострадавшим предлагаются услуги по защите личности и один год мониторинга кредитной истории.
Экспертная оценка рисков
Кибербезопасники предупреждают, что раскрытые записи могут быть объединены с другими наборами данных для идентификации военнослужащих, облегчения фишинговых атак или сбора разведывательной информации.
Джастин Шерман, глава консалтинговой фирмы Global Cyber Strategies, заявил CNN, что доступ к таким сведениям может позволить профилирование, фишинг и подходы иностранных спецслужб, если информация попадёт в руки иностранного противника.
Сопутствующий инцидент с ФБР
Утечка в Пентагоне стала известна на фоне отдельного взлома, затронувшего рекрутинговый сайт ФБР — FBIJobs.gov. Хакерская группа ShinyHunters заявила, что получила доступ к данным всех сотрудников бюро, включая имена, домашние адреса, контакты, номера социального страхования и даты рождения.
ФБР действует исходя из предположения, что персональные данные каждого сотрудника могли быть скомпрометированы. Бюро выпустило предупреждение для сотрудников с рекомендацией не отвечать на подозрительные звонки и воздерживаться от общения со СМИ.